

Introductie
Snel.com biedt een webbased firewall oplossing voor onze VPS gebruikers waarbij zowel IPv4 als IPv6 wordt ondersteund. Met deze firewall oplossing kun je aan de hand van firewall regels jouw server(s) beschermen. In dit artikel behandelen we alleen de poorten die vaak worden gebruikt voor firewall configuraties.
Vereisten
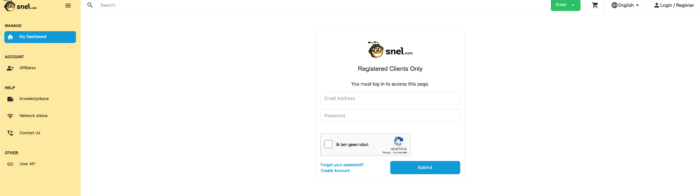
Stap 1 – Log in op jouw klantenpaneel
https://my.snel.com/clientarea/
Stap 2 – Selecteer VPS
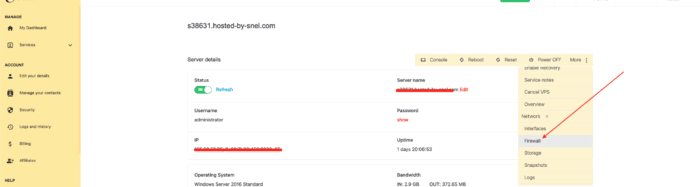
Klik op de VPS server die je wilt configureren.
Stap 3 – Firewall inschakelen
De VPS firewall is standaard uitgeschakeld. Je kunt deze activeren door te navigeren naar Network -> Firewall -> Options
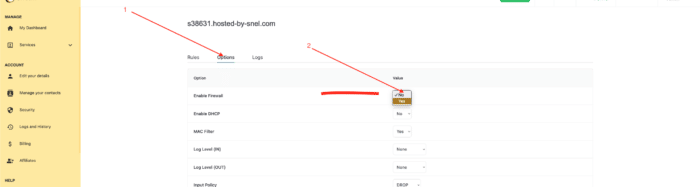
Pas de volgende waarde aan Enable Firewallvan No naar Yes. Klik Save Changes om je Cloud VPS firewall te activeren.
Nadat je de firewall globaal hebt ingeschakeld, ga je naar de sectie Firewall van je VPS.
Klik op Interfaces en selecteer de interface die je wilt beveiligen, bijvoorbeeld net0.
Schakel de firewall in voor de geselecteerde interface en sla de wijzigingen op.
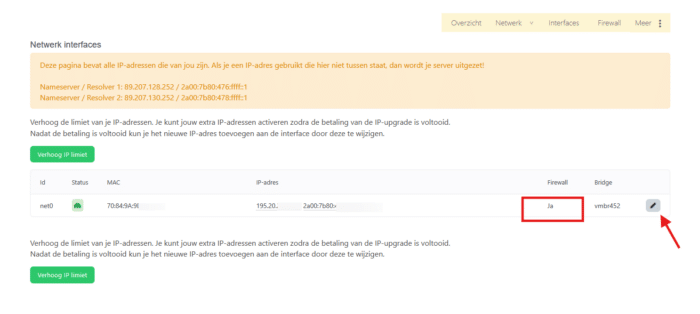
Stap 4 – Firewall regels voorbeelden
Ga terug naar de Rules tab om een firewall regel aan te maken.
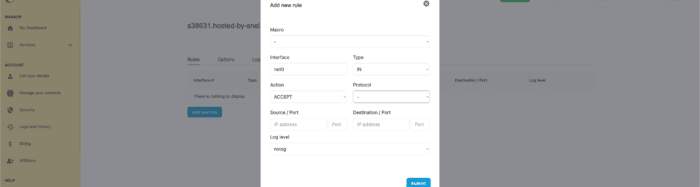
Stap 4.1 – Blokkeer all verkeer behalve voor je webserver (port 80 & port 443)
Interface Type Action Source/Port Destination/Port Protocol
net0 IN ACCEPT empty:empty empty:443 TCP
net0 IN ACCEPT empty:empty empty:80 TCP
net0 IN DROP empty:empty empty:empty -
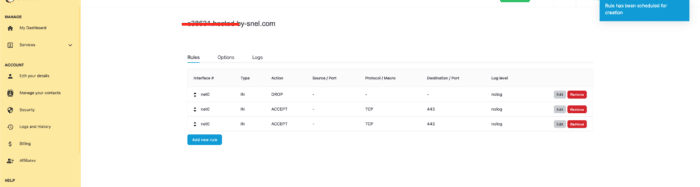
Step 4.2 – Blokkeer alle SSH verkeer (port 22) behalve voor specfieke IP(s)
Interface Type Action Source/Port Destination/Port Protocol
net0 IN ACCEPT 192.168.1.100:empty empty:22 TCP
net0 IN DROP empty:empty empty:22 TCP
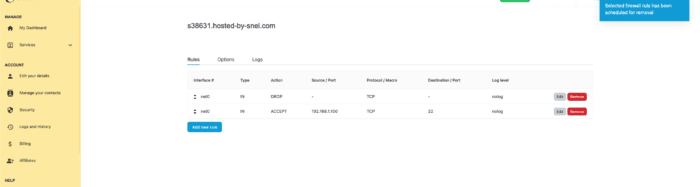
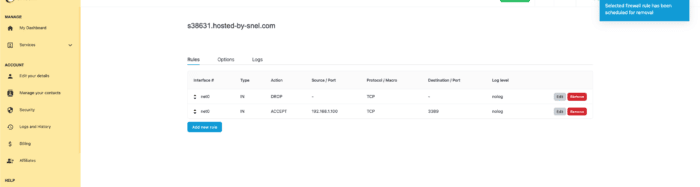
Step 4.3 – Blokkeer alle RDP verkeer (port 3389) behalve voor specfieke IP(s)
Interface Type Action Source/Port Destination/Port Protocol
net0 IN ACCEPT 192.168.1.100:empty empty:3389 TCP
net0 IN DROP empty:empty empty:3389 TCP
Conclusie
Gefeliciteerd, je hebt de firewall voor jouw VPS ingesteld. Indien je hulp nodig hebt met het configureren van de firewall regels voor jouw VPS server kun je contact opnemen met het supportteam.
Geef een reactie