
Een professionele beveiligingsaudit uitvoeren met Kali Linux vanaf een standaard lokale machine behoort snel tot het verleden. Je hebt waarschijnlijk de frustratie gevoeld wanneer een zware multi-threaded scan je systeem vertraagt of een verbroken verbinding een langlopende taak beëindigt. Het is een veelvoorkomende hoofdpijn voor beveiligingsexperts die boven alles betrouwbaarheid nodig hebben. We begrijpen dat je professionele reputatie afhangt van de nauwkeurigheid en stabiliteit van je testomgeving.
Deze gids biedt een neutrale, technische analyse van offensieve beveiligingsomgevingen en de infrastructuur die nodig is voor penetratietesten met hoge inzet. Je leert hoe je een stabiele, krachtige setup bouwt die persistentie op afstand behoudt en volledig voldoet aan de EU-wetgeving voor gegevenslocatie. We bespreken de belangrijkste toolsets en de specifieke hardwarebehoeften, zoals AMD EPYC-processors die draaien in onze geavanceerde datacenters, die ervoor zorgen dat je audits soepel verlopen van begin tot eind.
Belangrijkste inzichten
- Begrijp hoe het rolling release-model van Kali Linux ervoor zorgt dat je toolset actueel blijft voor moderne beveiligingsaudits.
- Leer waarom dedicated vCPU-toewijzing noodzakelijk is om resourceconflicten te voorkomen tijdens intensieve multi-threaded scans.
- Ontdek de beveiligingsvoordelen van het gebruik van een externe VPS als een veilige jump box om je lokale netwerk te isoleren van scanddoelen.
- Zie hoe het implementeren van een aangepaste ISO in een datacenter in Rotterdam ervoor zorgt dat je gegevens voldoen aan strenge EU-wetgeving voor gegevenslocatie.
De architectuur en het doel van Kali Linux
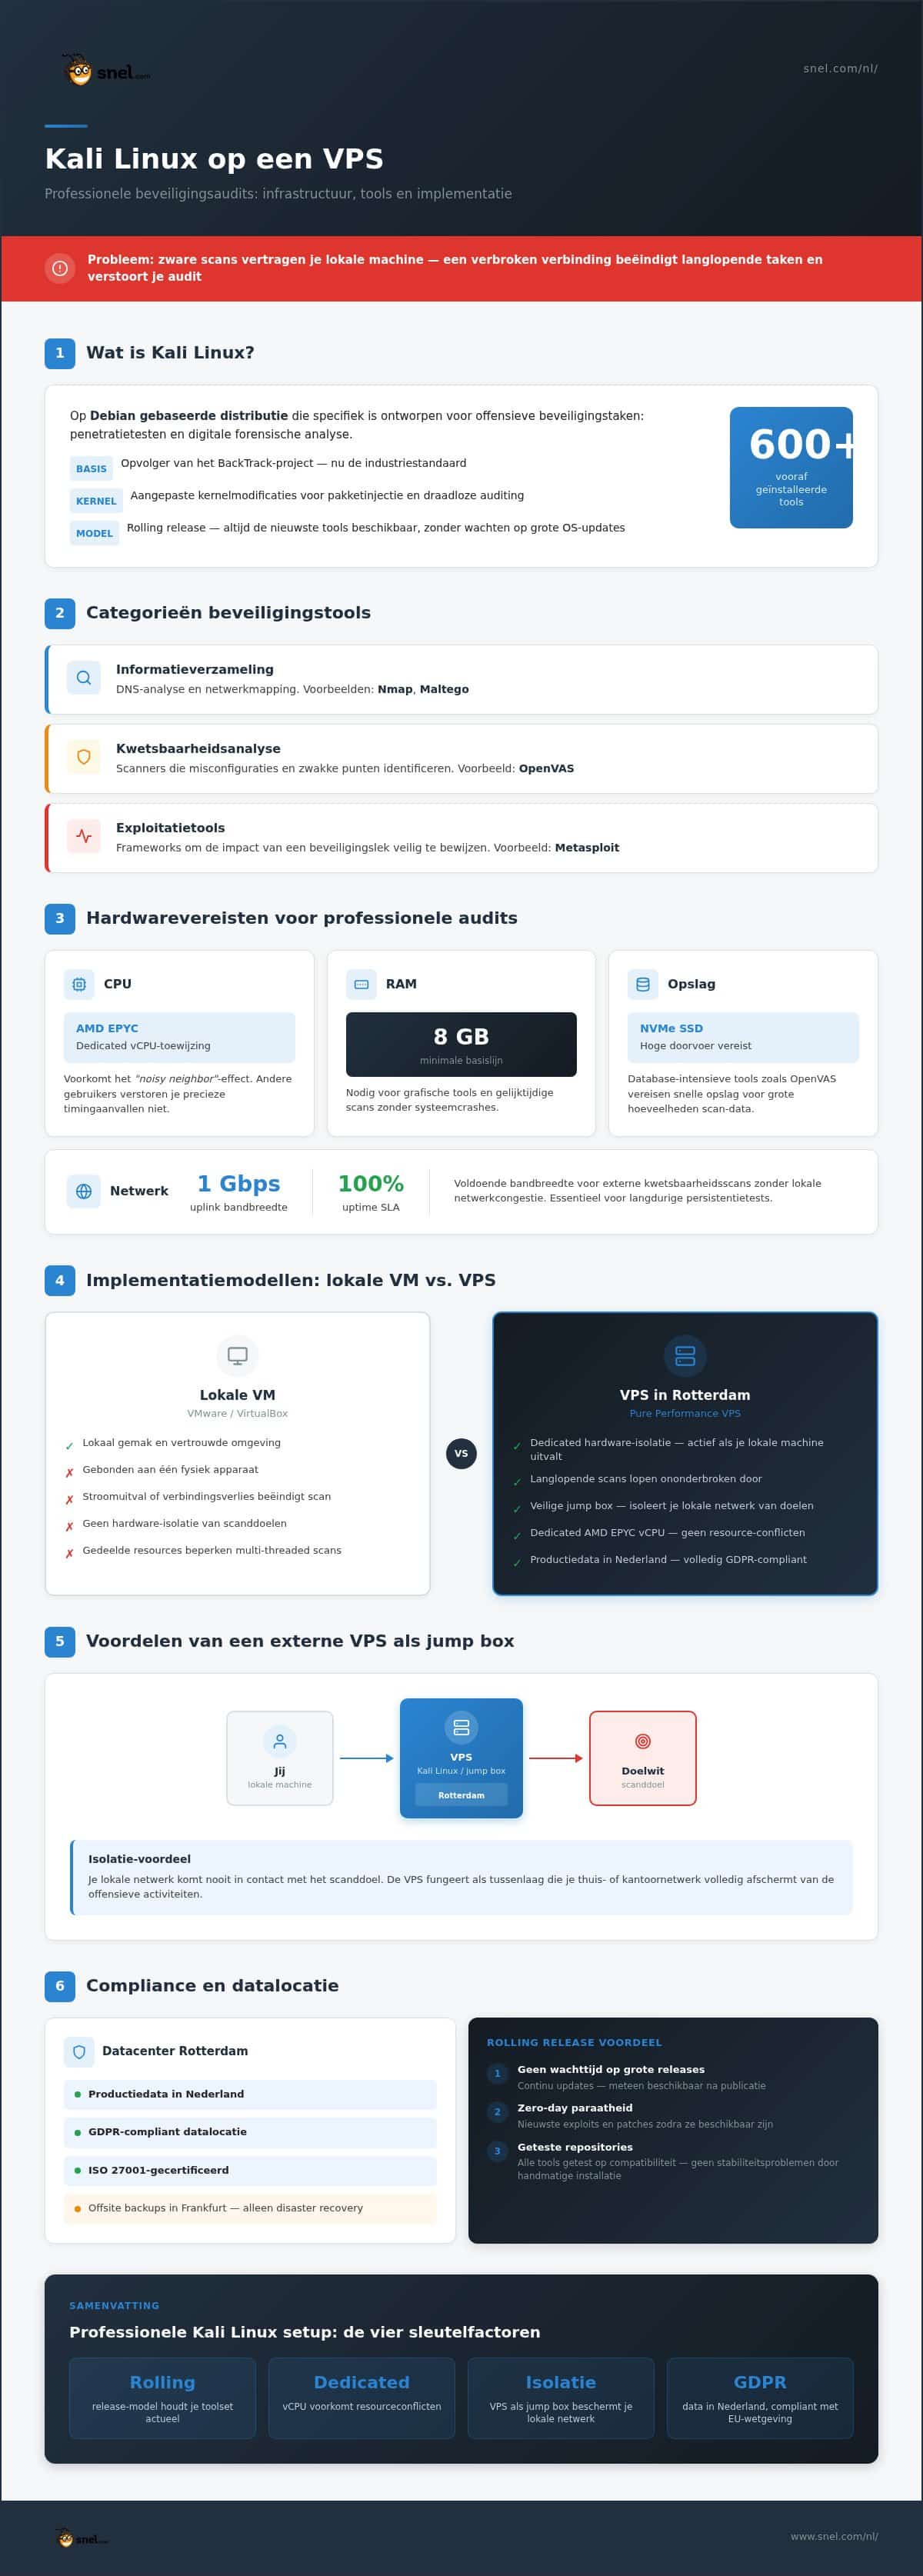
Kali Linux is veel meer dan een standaard besturingssysteem. Het is een op Debian gebaseerde distributie die zorgvuldig is ontworpen voor offensieve beveiligingstaken. Sinds de overgang van het oude BackTrack-project is het de industriestandaard geworden voor penetratietesten en digitale forensische analyse. Wat het onderscheidt, is niet alleen het softwarepakket, maar ook de aangepaste kernelmodificaties die geavanceerde pakketinjectie en naadloze draadloze auditing mogelijk maken. Deze diepgaande aanpassingen stellen je in staat om op manieren met hardware te communiceren die standaarddistributies eenvoudigweg niet kunnen.
Het handhaven van een neutrale, niet-promotionele omgeving is van vitaal belang voor elke professionele beveiligingsaudit. Je hebt een omgeving nodig die je resultaten niet beïnvloedt. Door een schone lei te bieden, zorgt dit platform ervoor dat je bevindingen onbevooroordeeld en technisch correct zijn.
Categorieën beveiligingstools
Efficiëntie is alles tijdens een tijdgevoelige audit. Deze distributie bevat meer dan 600 vooraf geïnstalleerde tools, georganiseerd in logische categorieën om je workflow te stroomlijnen:
- Informatieverzameling: Tools voor DNS-analyse en netwerkmapping zoals Nmap en Maltego.
- Kwetsbaarheidsanalyse: Scanners die misconfiguraties en zwakke punten identificeren.
- Exploitatietools: Frameworks die zijn ontworpen om de impact van een beveiligingslek veilig te bewijzen.
De waarde ligt in de samengestelde repositories. Elke tool is getest op compatibiliteit, wat de stabiliteitsproblemen voorkomt die vaak worden gevonden bij handmatige installaties.
De Rolling Release-levenscyclus
Beveiligingsdreigingen bewegen snel. Het rolling release-model zorgt ervoor dat je altijd de nieuwste versies van je toolkit hebt om zero-day kwetsbaarheden te bestrijden. Hoewel dit verschilt van de fixed-lifecycle benadering die je ziet in een AlmaLinux VPS, is het essentieel voor offensief werk. Je hoeft geen maanden te wachten op een grote OS-update. In plaats daarvan krijg je continue toegang tot de nieuwste exploits en patches zodra ze beschikbaar zijn. Deze constante evolutie houdt je beveiligingsaudits relevant in een snel veranderend dreigingslandschap.
Hardwarevereisten voor professionele beveiligingsaudits
Kali Linux draaien op een basis hostingpakket leidt vaak tot teleurstellende resultaten. Standaard VPS-omgevingen falen meestal wanneer je multi-threaded Nmap-scans activeert of intensieve Metasploit-operaties start. Dit gebeurt omdat gedeelde CPU-cycli een prestatieknelpunt creëren dat scan-jitter en timingonzekerheden veroorzaakt. Bij een professionele audit kun je het je niet veroorloven dat je tools vastlopen net wanneer je vooruitgang boekt. Je hebt infrastructuur nodig die responsief blijft onder zware belasting.
CPU- en RAM-toewijzing
Dedicated vermogen is niet onderhandelbaar voor serieus werk. AMD EPYC-processors zijn gebouwd om de complexe cryptografische taken aan te kunnen die veel voorkomen in modern beveiligingswerk. Door dedicated vCPU-toewijzing te gebruiken, vermijd je het “noisy neighbor”-effect. Dit zorgt ervoor dat andere gebruikers op dezelfde fysieke server je precieze timingaanvallen niet verstoren. Hoewel instapgidsen minimale geheugen suggereren, is 8GB RAM de realistische basislijn voor het betrouwbaar uitvoeren van grafische tools en gelijktijdige scans zonder systeemcrashes.
Netwerk- en opslagprestaties
Snelheid gaat niet alleen over de processor; het gaat over de hele pijplijn. Database-intensieve tools zoals OpenVAS vereisen de hoge doorvoer van NVMe-opslag om grote hoeveelheden gegevens te verwerken zonder vertraging. Voor externe kwetsbaarheidsscans biedt een 1 Gbps uplink de bandbreedte die nodig is om doelen te bereiken zonder lokale netwerkcongestie. In combinatie met een 100% uptime SLA krijg je de stabiliteit die nodig is voor langdurige persistentietests en diepgaande audits. Als je niet zeker weet welke configuratie past bij je specifieke auditbehoeften, neem dan gerust contact op voor een snel gesprek met ons team van experts in Rotterdam.
Implementatiemodellen: Lokale VM vs. Cloud VPS
Beslissen waar je je omgeving host, is een keuze tussen lokaal gemak en professionele isolatie. Hoewel lokale virtualisatie via VMware of VirtualBox een veelvoorkomend startpunt is, bindt het je werk aan één fysiek apparaat. Het gebruik van een Pure Performance VPS biedt een dedicated laag van hardware-isolatie die lokale VM’s niet kunnen evenaren. Deze setup zorgt ervoor dat je Kali Linux-instantie actief blijft, zelfs als je lokale machine stroom verliest of de internetverbinding verbreekt. Het stelt langlopende scans in staat om ononderbroken te eindigen, waardoor je uren aan voortgang niet opnieuw hoeft te starten.
Protocollen voor toegang op afstand
Beveiliging is de hoogste prioriteit bij het beheren van een offensieve instantie via het web. We raden aan om SSH met public-key authenticatie te gebruiken als je primaire gateway. Als je een desktopomgeving nodig hebt voor tools zoals Zap of Wireshark, tunnel dan altijd je VNC- of RDP-verkeer via een versleutelde SSH-verbinding. Dit voorkomt dat gevoelige gegevens tijdens de overdracht worden blootgesteld. Je moet ook je firewall configureren om alleen je specifieke kantoor- of thuis-IP te whitelisten, waardoor je effectief een veilige “jump box” creëert die je lokale netwerk afschermt van het openbare internet.
Gegevenslocatie en compliance
Waar je je bevindingen opslaat, is net zo belangrijk als hoe je ze vindt. Professionele audits omvatten vaak gevoelige klantgegevens die binnen de EU moeten blijven om te voldoen aan de AVG-vereisten. Door je omgeving in ons datacenter in Rotterdam te hosten, zorg je ervoor dat alle productiegegevens onder Nederlands jurisdictie blijven. Dit biedt een veilige haven tegen de Amerikaanse Cloud Act, die soms buitenlandse autoriteiten toegang kan geven tot gegevens die zijn opgeslagen op Amerikaanse cloudplatforms. Het is een betrouwbare manier om de privacy van je klanten te garanderen en tegelijkertijd volledig te voldoen aan de Europese wetgeving.
Kali Linux optimaliseren op Snel.com infrastructuur
Het opzetten van je offensieve omgeving op onze infrastructuur is een eenvoudig proces dat is ontworpen voor maximale controle. Hoewel we de hardwarebehoeften hebben besproken, is het menselijke element net zo vitaal. Onze interne experts in Rotterdam bieden technische ondersteuning wanneer je complexe netwerkregels configureert die mogelijk geautomatiseerde waarschuwingen activeren op grotere, onpersoonlijke platforms. Als je team zich moet richten op de daadwerkelijke audit in plaats van op OS-onderhoud, biedt een Managed VPS een betrouwbare, hands-off oplossing. Elke rekenintensieve taak draait op 100% groene energie in ons datacenter in Rotterdam, dat een PUE van minder dan 1,15 handhaaft.
Aangepaste ISO-implementatie
Voor onbeheerde systemen kun je eenvoudig een aangepaste ISO uploaden via ons klantenpaneel. Eenmaal geüpload, start je de instantie en ga je verder met een schone Kali Linux-installatie. Dit maakt aangepaste schijfversleuteling en gespecialiseerde partitionering mogelijk, geschikt voor gevoelige audits. Om je resultaten te beschermen, bieden we Acronis Cyber Protect. Deze service biedt versleutelde back-ups die in Frankfurt worden opgeslagen, zodat je een disaster recovery-plan hebt zonder productiegegevens buiten Nederland te bewaren.
Resources schalen voor grote audits
Beveiligingswerk is vaak cyclisch, met pieken van activiteit tijdens actieve tests. Onze infrastructuur ondersteunt modulaire schaling, waardoor je vCPU of RAM onafhankelijk kunt verhogen bij het uitvoeren van resource-intensieve beoordelingen. Je kunt deze resources weer terugschalen zodra de audit is voltooid om de kosten efficiënt te houden. Deze flexibiliteit zorgt ervoor dat je nooit betaalt voor vermogen dat je niet nodig hebt.
Een veerkrachtige offensieve beveiligingsinfrastructuur bouwen
Professionele auditing vereist meer dan alleen een krachtige software suite. Het vraagt om hardware die de hitte van multi-threaded scans aankan en infrastructuur die je gegevens strikt binnen de Europese grenzen houdt. Je hebt gezien waarom dedicated vCPU-toewijzing en NVMe-opslag de sleutels zijn tot nauwkeurige resultaten. Het kiezen van de juiste omgeving voor Kali Linux gaat over het balanceren van pure prestaties met strikte compliance.
Ons datacenter in Rotterdam garandeert 100% Nederlandse gegevenslocatie, waardoor je gevoelige bevindingen worden beschermd tegen internationale inmenging. Met AMD EPYC-processors die onze Pure Performance VPS aandrijven, krijg je de stabiliteit die je audits verdienen. Ons team van menselijke experts staat klaar om je te helpen bij het configureren van je setup wanneer je begeleiding nodig hebt. We zijn toegewijd aan je succes en staan klaar om te helpen met je specifieke technische vereisten.
We zijn er om je partner te zijn bij het bouwen van een veilige en efficiënte testomgeving. Laten we je volgende beveiligingsaudit je meest succesvolle tot nu toe maken.
Veelgestelde vragen
Is het legaal om Kali Linux te hosten op een VPS in Nederland?
Ja, het hosten van deze distributie op een Nederlandse VPS is volledig legaal. Nederland biedt een ondersteunende juridische omgeving voor professioneel cybersecurityonderzoek en ethisch hacken. Zolang je schriftelijke toestemming hebt voor je doelen en de lokale regelgeving volgt, is ons datacenter in Rotterdam een veilige thuisbasis voor je werk. Onze ISO 27001-certificering en AVG-compliance zorgen ervoor dat je omgeving voldoet aan de hoogste professionele standaarden.
Wat is het minimale RAM-geheugen dat nodig is om Kali Linux professioneel te draaien?
Voor professioneel gebruik is 8GB RAM het absolute minimum. Hoewel Kali Linux met minder kan opstarten, zullen geavanceerde tools zoals Burp Suite of zware kwetsbaarheidsscans kleinere toewijzingen snel uitputten. 8GB zorgt ervoor dat je systeem responsief blijft bij multitasking of het gebruik van een grafische interface. Onze Pure Performance VPS stelt je in staat om je RAM onafhankelijk te schalen, waardoor je de flexibiliteit hebt om grotere, complexere audits uit te voeren.
Kan ik Kali Linux gebruiken voor draadloze penetratietesten op een VPS?
Je kunt geen directe over-the-air draadloze aanvallen uitvoeren vanaf een VPS, omdat de virtuele omgeving geen fysieke toegang heeft tot Wi-Fi-hardware. Een externe server is echter uitstekend geschikt voor de computationele kant van draadloze auditing. Je kunt handshakes lokaal vastleggen en deze uploaden naar je instantie voor snelle wachtwoordkraak. Deze aanpak maakt gebruik van onze AMD EPYC-processors om taken veel sneller te voltooien dan een standaard laptop zou kunnen.
Hoe gaat Snel.com om met DDoS-bescherming voor Kali Linux-instanties?
We behandelen netwerkbeveiliging door 24/7 proactieve monitoring en interne expertise. Ons team in Rotterdam identificeert en mitigeert kwaadaardige verkeerspatronen voordat ze je werk verstoren. Aangezien we ons fysieke datacenter en netwerk bezitten, hebben we directe controle over de infrastructuur. Hierdoor kunnen we een 100% uptime SLA bieden, zodat je beveiligingsinstantie online en toegankelijk blijft gedurende de gehele duur van je professionele opdracht.
Moet ik kiezen voor een Managed of Unmanaged VPS voor Kali Linux?
Een unmanaged VPS is meestal de beste keuze voor beveiligingsexperts die volledige root-toegang en aangepaste kernelconfiguraties vereisen. Het geeft je volledige vrijheid om je omgeving precies zo in te richten als nodig. Als je echter de administratieve last van serveronderhoud wilt vermijden, is onze Managed VPS een geweldig alternatief. Het stelt je in staat om je te concentreren op de audit, terwijl onze experts de infrastructuur, updates en monitoring afhandelen.